
Heute haben Sicherheitsforscher schädlichen Code entdeckt, der in einem weit verbreiteten NPM-Paket mit mehreren zehn Millionen wöchentlichen Downloads verborgen war.
Was bewirkt dieser Code?
Er ersetzt unbemerkt die Krypto-Adresse, an die Sie senden, durch die Adresse des Angreifers. Statt bei Ihrem Freund oder Ihrer Börse landen Ihre Gelder direkt in der Wallet eines Hackers.
Dies ist ein klassischer Supply-Chain-Angriff: Vertrauenswürdige Software wird kompromittiert. Und das Beunruhigende daran? Selbst die weithin vertrauenswürdigen Open-Source-Tools können betroffen sein.
Für Krypto-Nutzer ist das ein Albtraum. Sie glauben, die Kontrolle zu haben, doch in Wirklichkeit geschieht der Angriff im Hintergrund.
Warum ELLIPAL-Nutzer ruhig bleiben können
ELLIPAL-Wallets sind so konzipiert, dass sie sicher bleiben, ganz gleich, wie stark Ihr Smartphone, Computer oder Ihre Internetverbindung kompromittiert sein mögen.
Und zwar aus folgenden Gründen:
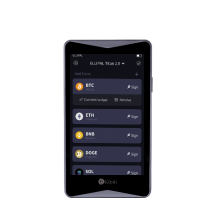
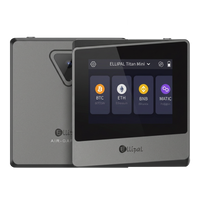
- 4-Zoll-Display → Vollständige Transaktionsdetails auf einem großen Bildschirm – kein Rätselraten.
- 100 % Offline-Signatur → Signaturen werden ausschließlich innerhalb der Wallet erstellt, niemals online.
- Sie haben die Kontrolle → Prüfen Sie die Angaben vor dem Signieren mit eigenen Augen.
Deshalb betrifft dieser NPM-Angriff ELLIPAL-Nutzer nicht.
Die Stärke des Clear Signings
Dieser Angriff erinnert eindringlich daran: Prüfen Sie Ihre Transaktionen immer auf dem Bildschirm Ihrer Hardware-Wallet.
Mit Clear Signing sehen Sie:
- Die Empfängeradresse
- Den Betrag
- Das Netzwerk
Wenn etwas nicht stimmt, genehmigen Sie die Transaktion einfach nicht. Das ist nicht nur ein Feature. Es ist die einzige echte Lösung gegen Angriffe, bei denen Adressen ausgetauscht werden.
Seien Sie bei DApps besonders vorsichtig
Auch wenn Ihre Wallet sicher ist, muss die DApp, mit der Sie sich verbinden, nicht unbedingt sicher sein. Wenn sie kompromittierten Code ausführt, bleiben Risiken bestehen.
Unser Rat:
- Seien Sie vorerst vorsichtig bei der Nutzung von DApps.
- Nutzen Sie ELLIPALs integrierte Swap- und Staking-Funktionen für wichtige Transaktionen.
Cold Wallets sind wichtiger denn je
Hot Wallets (Browser-Erweiterungen oder mobile Apps) können Sie in diesem Fall nicht schützen. Wenn eine Adresse ausgetauscht wird, bemerken Sie es nicht und genehmigen die Transaktion einfach blind.
Mit einer Cold Wallet wie ELLIPAL behalten Sie die Kontrolle. Die abschließende Prüfung erfolgt auf Ihrem sicheren Gerät, nicht in kompromittierter Software.
Abschließender Gedanke
Dieser NPM-Angriff beweist eines: Bei der Krypto-Sicherheit geht es nicht nur um Passwörter oder Antivirensoftware.
Es geht darum, Ihre Schlüssel vollständig offline zu halten und jede Transaktion selbst zu überprüfen.
Clear Signing ist keine optionale Funktion. Es ist die unausweichliche Wahl für echte Sicherheit.
Und genau dafür haben wir ELLIPAL entwickelt.