
Dziś badacze bezpieczeństwa odkryli złośliwy kod ukryty w szeroko używanym pakiecie NPM, który jest pobierany dziesiątki milionów razy tygodniowo.
Co robi ten kod?
Po cichu podmienia adres kryptowalutowy, na który wysyłasz środki, zastępując go adresem atakującego. Zamiast trafić do znajomego lub na giełdę, Twoje środki trafiają prosto do portfela hakera.
To klasyczny atak na łańcuch dostaw: zaufane oprogramowanie zostaje przejęte. A najgorsze jest to, że ataki mogą dotknąć nawet powszechnie zaufanych narzędzi open source.
Dla użytkowników kryptowalut to koszmar. Wydaje Ci się, że masz kontrolę, ale w rzeczywistości atak odbywa się za kulisami.
Dlaczego użytkownicy ELLIPAL mogą zachować spokój
Portfele ELLIPAL zostały zaprojektowane tak, aby zachować bezpieczeństwo niezależnie od tego, jak bardzo zagrożone są Twój telefon, komputer lub połączenie internetowe.
Oto dlaczego:
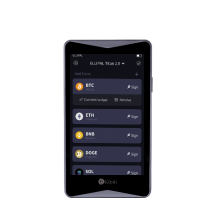
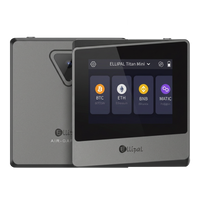
- 4-calowy wyświetlacz → Pełne szczegóły transakcji na dużym ekranie, bez zgadywania.
- Podpisywanie w 100% offline → Podpisy powstają wyłącznie wewnątrz portfela, nigdy online.
- Ty masz kontrolę → Przed podpisaniem weryfikujesz wszystko własnymi oczami.
Dlatego ten atak na NPM nie dotyczy użytkowników ELLIPAL.
Siła przejrzystego podpisywania
Ten atak wyraźnie przypomina: zawsze sprawdzaj transakcje na ekranie swojego portfela sprzętowego.
Dzięki przejrzystemu podpisywaniu widzisz:
- Adres odbiorcy
- Kwotę
- Sieć
Jeśli coś wygląda nieprawidłowo, po prostu nie zatwierdzaj transakcji. To nie jest tylko funkcja. To jedyne rzeczywiste rozwiązanie chroniące przed atakami polegającymi na podmianie adresu.
Zachowaj szczególną ostrożność w przypadku DAppów
Nawet jeśli Twój portfel jest bezpieczny, DApp, z którym się łączysz, może taki nie być. Jeśli działa w nim przejęty kod, ryzyko nadal istnieje.
Nasza rada:
- Na razie zachowaj ostrożność podczas korzystania z DAppów.
- Do najważniejszych transakcji używaj wbudowanych funkcji wymiany i stakingu ELLIPAL.
Zimne portfele są ważniejsze niż kiedykolwiek
Gorące portfele (rozszerzenia przeglądarek lub aplikacje mobilne) nie mogą Cię tutaj ochronić. Jeśli adres zostanie podmieniony, nie zauważysz tego i po prostu zatwierdzisz transakcję bez sprawdzania.
Z zimnym portfelem, takim jak ELLIPAL, zachowujesz kontrolę. Ostateczna weryfikacja odbywa się na bezpiecznym urządzeniu, a nie w przejętym oprogramowaniu.
Podsumowanie
Ten atak na NPM dowodzi jednego: bezpieczeństwo kryptowalut nie sprowadza się wyłącznie do haseł ani programów antywirusowych.
Chodzi o przechowywanie kluczy całkowicie offline i samodzielne weryfikowanie każdej transakcji.
Przejrzyste podpisywanie nie jest opcjonalne. To nieunikniony wybór, jeśli zależy Ci na prawdziwym bezpieczeństwie.
I właśnie to stworzyliśmy ELLIPAL, aby zapewnić.